Certificat SSL
Déployez un certificat SSL pour activer le chiffrement HTTPS des sites web, l'authentification d'identité de confiance et prévenir les fuites de données ou les altérations pendant la transmission.
Obtenir un Certificat SSL →
Le Gestionnaire Unifié de Certificats (UCM) est une collaboration entre NicSRS et plusieurs autorités de certification mondialement reconnues. Il offre aux entreprises un service complet de gestion du cycle de vie des certificats numériques : demande, administration, déploiement, surveillance automatique, révocation et réémission. La plateforme répond aux besoins variés des entreprises et prend en charge les modes de déploiement SaaS et local.
Différents certificats numériques peuvent être demandés selon les scénarios et besoins professionnels.
Les entreprises peuvent émettre librement des certificats numériques pour authentifier les portails internes des salariés ou les sites de communication, simplifiant la gestion des certificats et réduisant les coûts de maintenance.
Le système analyse, surveille et détecte l’ensemble des certificats numériques de l’entreprise, et envoie des alertes anticipées pour les certificats expirants ou anormaux.
Les services et groupes de l’entreprise peuvent définir les droits d’émission, d’utilisation, de déploiement et de mise à jour des certificats selon leurs besoins.
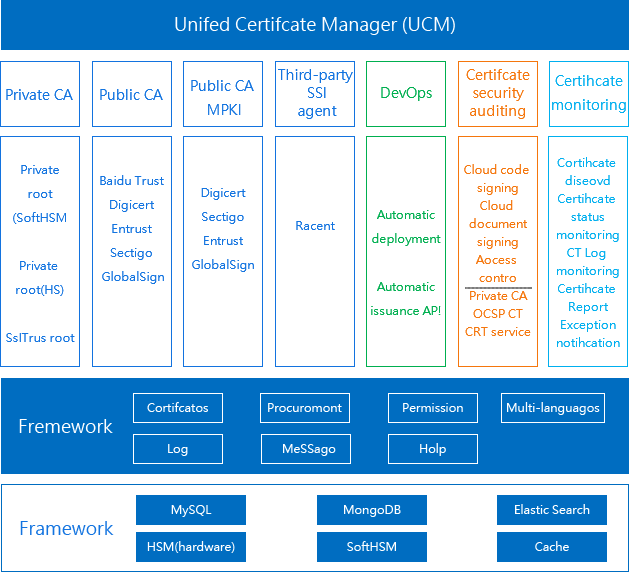

NicSRS UCM délivre chaque jour des milliers de certificats commerciaux. Les CA privées cloud peuvent émettre jusqu’à des millions de certificats par jour. La plateforme fournit des services de sécurité numérique fiables grâce à une architecture hautement flexible.

Le système UCM permet la demande et le téléchargement automatique des certificats via API, ainsi que la surveillance, le renouvellement et la mise à jour automatique des certificats SSL, offrant aux entreprises un service complet de cycle de vie.

Il peut émettre des certificats SSL, de signature de code, S/MIME, de signature de documents et d’appareils provenant de différentes autorités de certification, adaptés à de nombreux cas d’usage professionnel.

Le système surveille les journaux globaux d’émission de certificats SSL, analyse rapidement les infractions et déclenche immédiatement une alerte si un certificat anormal est détecté.

Prend en charge l’émission et le déploiement massifs des certificats SSL et IoT avec des performances de pointe. Pour les clients CA privé, UCM propose également des services rapides de vérification de statut de certificats en ligne (OCSP, CRT, CRL).

Conforme aux normes internationales de sécurité. Utilise softHSM ou HSM pour renforcer la gestion sécurisée des clés.
Protégez votre site web, vos applications, vos logiciels et la sécurité de vos données.


NicSRS UCM regroupe les marques mondiales sslTrus, Sectigo, DigiCert, Entrust et GeoTrust. Il prend en charge les certificats RSA, ECC et SM2 et assure la gestion complète de leur cycle de vie, y compris la révocation et la réémission.
L’état du certificat peut être synchronisé via l’API du système de gestion. La fonction de surveillance vérifie le déploiement et la date d’expiration sur chaque nœud, et déclenche une alerte en cas d’anomalie.
Le système prend en charge le déploiement et la surveillance automatisés des certificats, réduisant la charge des équipes opérationnelles et améliorant l’efficacité de gestion.
La signature de code cloud consiste à stocker les certificats de signature de code sur un cluster de serveurs cloud, afin que le client signe directement son code depuis le cloud. Toutes les opérations sont enregistrées et archivées. Cette solution économique et sécurisée convient parfaitement aux entreprises disposant d’équipes de développement distantes.
Les clients peuvent contacter leur responsable de compte dédié NicSRS ou démarrer un chat en direct pour obtenir une assistance technique.