Certificat SSL
Déployez un certificat SSL pour activer le chiffrement HTTPS des sites web, l'authentification d'identité de confiance et prévenir les fuites de données ou les altérations pendant la transmission.
Obtenir un Certificat SSL →
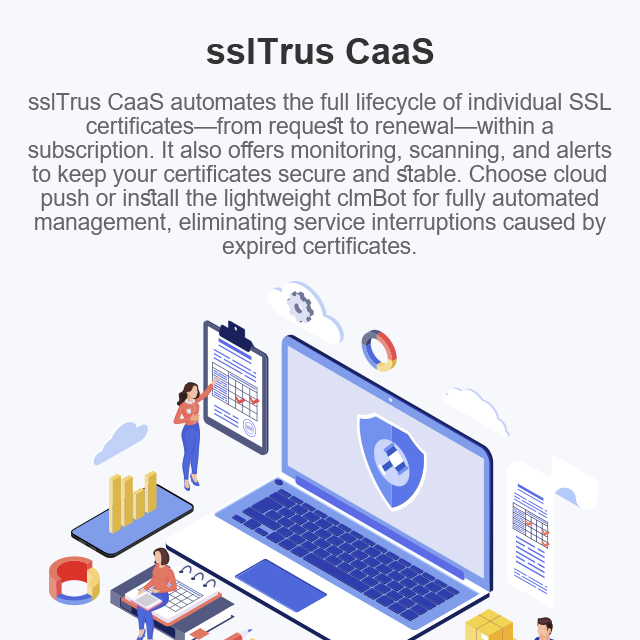

Parfait pour des besoins à faible volume, aucune lourde plate‑forme requise. Bénéficiez d'une gestion professionnelle du cycle de vie complet des certificats à un faible coût d'entrée par abonnement.

La demande, le renouvellement, la validation et le redéploiement des certificats s'exécutent automatiquement dans votre abonnement. Aucune intervention manuelle, aucun risque d'arrêt‑service lié à l'expiration.

Optez pour une synchronisation cloud ou un agent léger conforme à toutes vos politiques réseau et de sécurité. Prend en charge les hôtes cloud et serveurs sur site.

Tableau de bord unifié pour les états, analyses d'expiration et contrôles de conformité ; maîtrisez‑le tout d'un coup d'œil.
Que vos serveurs soient hébergés sur le cloud public, cloud privé ou intranet isolé, nous mettons à votre disposition deux canaux sécurisés‑Agent et SDG‑afin de garantir que les clés privées ne quittent jamais vos serveurs et d’assurer un déploiement automatisé sécurisé du dernier kilomètre.
Agent est un client léger déployé sur votre serveur. Il reçoit les instructions du cloud et effectue automatiquement le téléchargement, le stockage des certificats, la mise à jour de la configuration du serveur web et le rechargement des services. Il consomme très peu de ressources système, s’exécute avec des privilèges minimaux et évite d’exposer votre serveur sur le réseau public.Déployez les certificats CaaS avec clmBot.
Déploiements sur serveur unique ou à petite échelle disposant d’un accès réseau sortant
SDG est un nœud proxy périphérique conçu pour des environnements intranet strictement isolés. Il constitue le seul pont sécurisé entre le cloud et votre cluster de serveurs internes. Avec un seul port sortant, il assure le proxy centralisé du trafic des certificats pour un groupe de serveurs intranet. Aucun accès direct à Internet public n’est requis pour chaque machine, réduisant considérablement la surface d’attaque.
Clusters intranet multi‑serveurs avec des exigences élevées de sécurité et de conformité
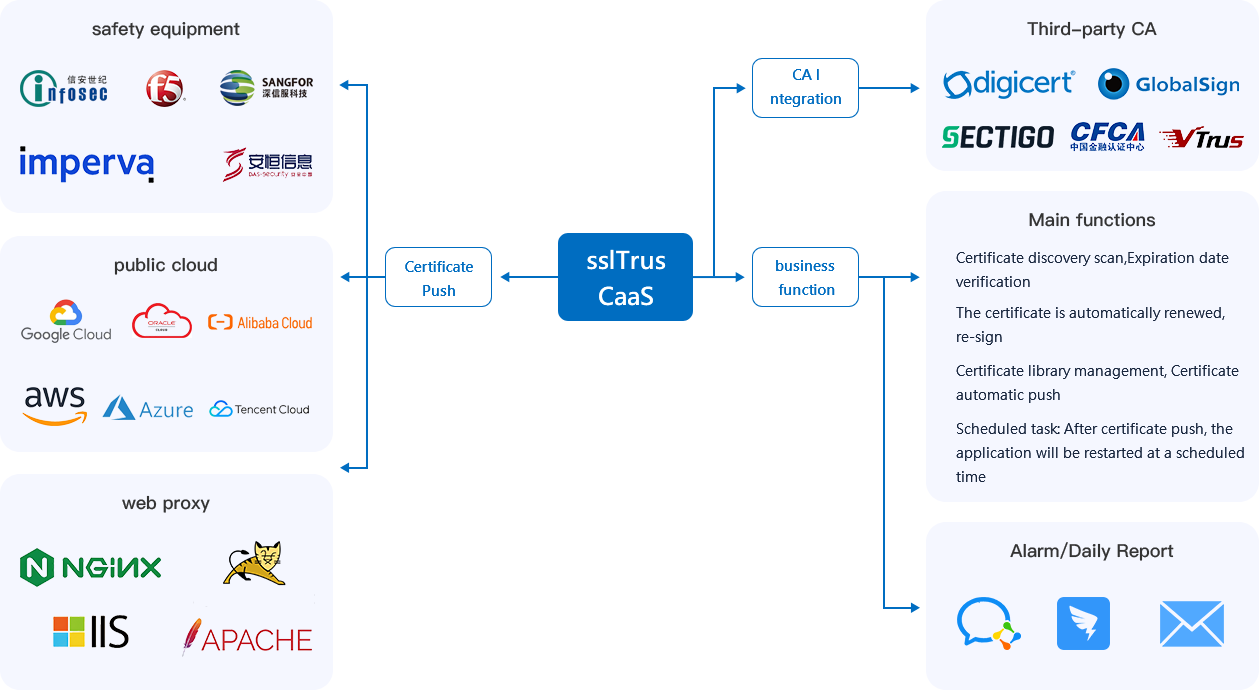
A “certificate as a service” product for low volume users. It automatically handles SSL/TLS certificate lifecycle—request, renewal, deployment, monitoring—via subscription.
Yes. Deploy our lightweight Agent on intranet servers. It connects securely to the cloud, receives commands, and deploys certificates automatically.
The platform proactively monitors expiry, auto renews with the CA, and deploys new certificates per your preset policies—without human intervention.
Mainstream types including DV and OV. Check the product page for supported brands; we continuously update.
No. It’s extremely lightweight, runs with minimal privileges, and communicates via encrypted channels—no extra risk.
Absolutely. Add servers and domains in one console, set unified policies for batch renewal/deployment—efficient one stop management.
A dashboard shows validity, expiry countdown, issuer, etc. Alerts (email/SMS) notify you of imminent expiry or insecure configs.
No. Add your servers/domains, import existing certs or request new ones—then automation takes over. Simple.
It supports standard Nginx/Apache/IIS configs. For custom setups, you can define post deployment commands/scripts in the console.
Flexible subscription based on number of certificates or servers. Choose a plan that fits your scale—no paying for unused features. See our pricing page for details.
Les clients en Chine peuvent consulter les capacités du produit sur la page CaaS sslTrus Chine. Pour l'achat local, les conseils de déploiement et le support technique, visitez le service SSL CaaS de Racent.