Certificado SSL
Implemente un certificado SSL para habilitar el cifrado HTTPS de sitios web, la autenticación de identidad de confianza y prevenir fugas de datos o manipulación durante la transmisión.
Obtener Certificado SSL →
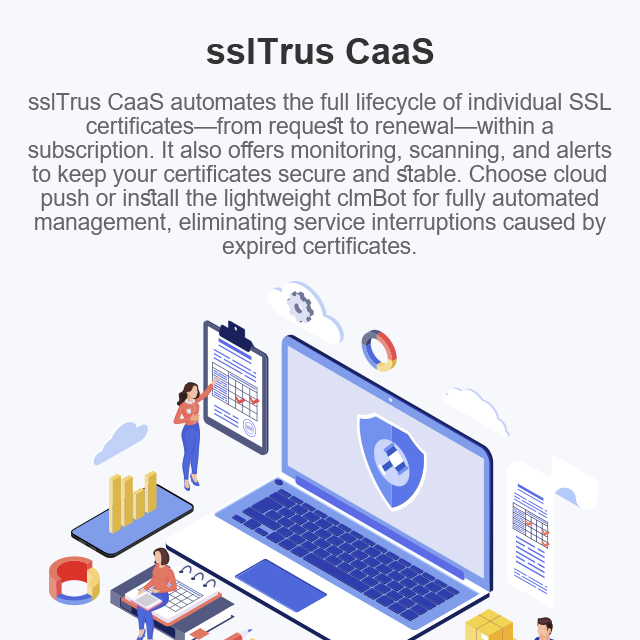

Ideal para necesidades de bajo volumen, sin necesidad de plataformas pesadas. Consiga la gestión profesional de todo el ciclo‑de‑vida de certificados con un coste de acceso reducido mediante suscripción.

Solicitud, renovación, validación y redespliegue del certificado automáticos dentro de su suscripción. Sin intervención manual y sin riesgos de interrupciones por caducidad.

Elija la sincronización en nube o un agente ligero para adaptarse a cualquier política de red y seguridad. Compatible con hosts cloud y servidores locales.

Panel unificado para consultar estados, escaneos de vencimiento y comprobaciones de cumplimiento; controle todo de un solo vistazo.
Tanto si sus servidores se encuentran en la nube pública, nube privada o intranet aislada, ofrecemos dos canales seguros, Agent y SDG, para garantizar que las claves privadas nunca salgan de sus servidores y ofrecer una implementación automática segura en el último tramo.
Agent es un cliente ligero implementado en su servidor. Recibe instrucciones del lado de la nube y realiza automáticamente la descarga y almacenamiento de certificados, la actualización de la configuración del servidor web y la recarga de servicios. Consume muy pocos recursos del sistema, se ejecuta con permisos mínimos y evita exponer su servidor a la red pública.Implemente certificados CaaS con clmBot.
Despliegues de un solo servidor o a pequeña escala con acceso de red saliente
SDG es un nodo proxy perimetral diseñado para entornos de intranet estrictamente aislados. Actúa como el único puente seguro entre la nube y su clúster de servidores internos. Con un único puerto saliente, realiza el proxy centralizado del tráfico de certificados para un grupo de servidores de intranet. No se requiere acceso directo a internet público para cada máquina, reduciendo considerablemente la superficie de ataque.
Clústeres de servidores múltiples en intranet con altos requisitos de seguridad y cumplimiento normativo
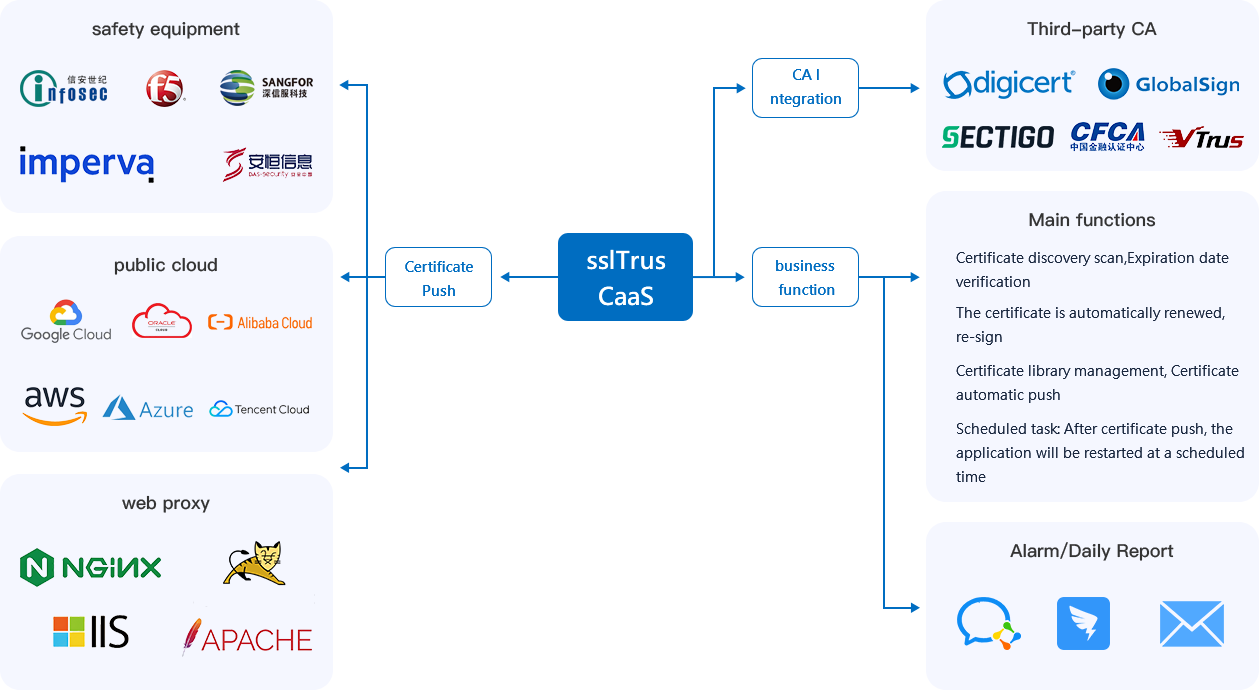
A “certificate as a service” product for low volume users. It automatically handles SSL/TLS certificate lifecycle—request, renewal, deployment, monitoring—via subscription.
Yes. Deploy our lightweight Agent on intranet servers. It connects securely to the cloud, receives commands, and deploys certificates automatically.
The platform proactively monitors expiry, auto renews with the CA, and deploys new certificates per your preset policies—without human intervention.
Mainstream types including DV and OV. Check the product page for supported brands; we continuously update.
No. It’s extremely lightweight, runs with minimal privileges, and communicates via encrypted channels—no extra risk.
Absolutely. Add servers and domains in one console, set unified policies for batch renewal/deployment—efficient one stop management.
A dashboard shows validity, expiry countdown, issuer, etc. Alerts (email/SMS) notify you of imminent expiry or insecure configs.
No. Add your servers/domains, import existing certs or request new ones—then automation takes over. Simple.
It supports standard Nginx/Apache/IIS configs. For custom setups, you can define post deployment commands/scripts in the console.
Flexible subscription based on number of certificates or servers. Choose a plan that fits your scale—no paying for unused features. See our pricing page for details.
Los clientes en China pueden revisar las capacidades del producto en la página CaaS de sslTrus China. Para compra local, orientación de implementación y soporte técnico, visite el servicio SSL CaaS de Racent.