Chứng chỉ SSL
Triển khai chứng chỉ SSL để bật mã hóa HTTPS cho trang web, xác thực danh tính đáng tin cậy và ngăn chặn rò rỉ hoặc giả mạo dữ liệu trong quá trình truyền tải.
Nhận chứng chỉ SSL →
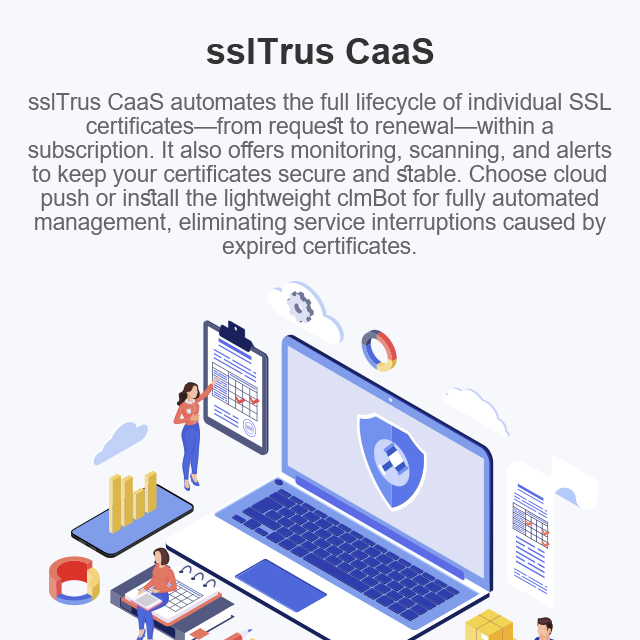

Phù hợp với nhu cầu lưu lượng thấp, không yêu cầu nền tảng nặng nề. Qua hình thức thuê bao chi phí thấp, bạn có dịch vụ quản lý toàn bộ vòng‑đời chứng chỉ chuyên nghiệp.

Yêu cầu, gia hạn, xác thực và triển khai lại chứng chỉ sẽ tự động xử lý trong gói thuê bao. Không cần can thiệp thủ công, không có nguy cơ ngừng dịch vụ do chứng chỉ hết hạn.

Chọn chế độ đẩy đám‑mây hoặc tác nhân nhẹ để phù hợp với mọi chính sách mạng và an ninh. Hỗ trợ máy chủ đám‑mây và máy chủ nội bộ.

Bảng điều khiển thống nhất để xem trạng thái, quét ngày hết hạn và kiểm tra tuân thủ; nắm‑bắt mọi thứ chỉ bằng một cái nhìn.
Dù máy chủ của bạn nằm trên đám mây công cộng, đám mây riêng hay mạng nội bộ được cô lập, chúng tôi cung cấp hai kênh bảo mật là Agent và SDG, đảm bảo khóa riêng không bao giờ rời khỏi máy chủ và hoàn thành việc phân phối tự động an toàn cho chặng cuối.
Agent là ứng dụng khách nhẹ được cài đặt trên máy chủ của bạn. Nó nhận lệnh từ phía đám mây và tự động hoàn thành việc tải xuống, lưu trữ chứng chỉ, cập nhật cấu hình máy chủ web và tải lại dịch vụ. Tiêu thụ rất ít tài nguyên hệ thống, chạy với quyền tối thiểu và không làm lộ máy chủ ra mạng công cộng.Triển khai chứng chỉ CaaS với clmBot.
Triển khai một máy chủ hoặc quy mô nhỏ có kết nối mạng ra ngoài
SDG là nút proxy biên dành cho môi trường mạng nội bộ được cô lập nghiêm ngặt, đóng vai trò là cầu nối an toàn duy nhất giữa đám mây và cụm máy chủ nội bộ. Chỉ với một cổng kết nối ra ngoài, nó sẽ ủy quyền luồng chứng chỉ tập trung cho một nhóm máy chủ nội bộ. Không cần từng máy kết nối trực tiếp internet công cộng, giúp thu hẹp đáng kể bề mặt tấn công.
Cụm nhiều máy chủ trên mạng nội bộ có yêu cầu cao về an ninh và tuân thủ quy định
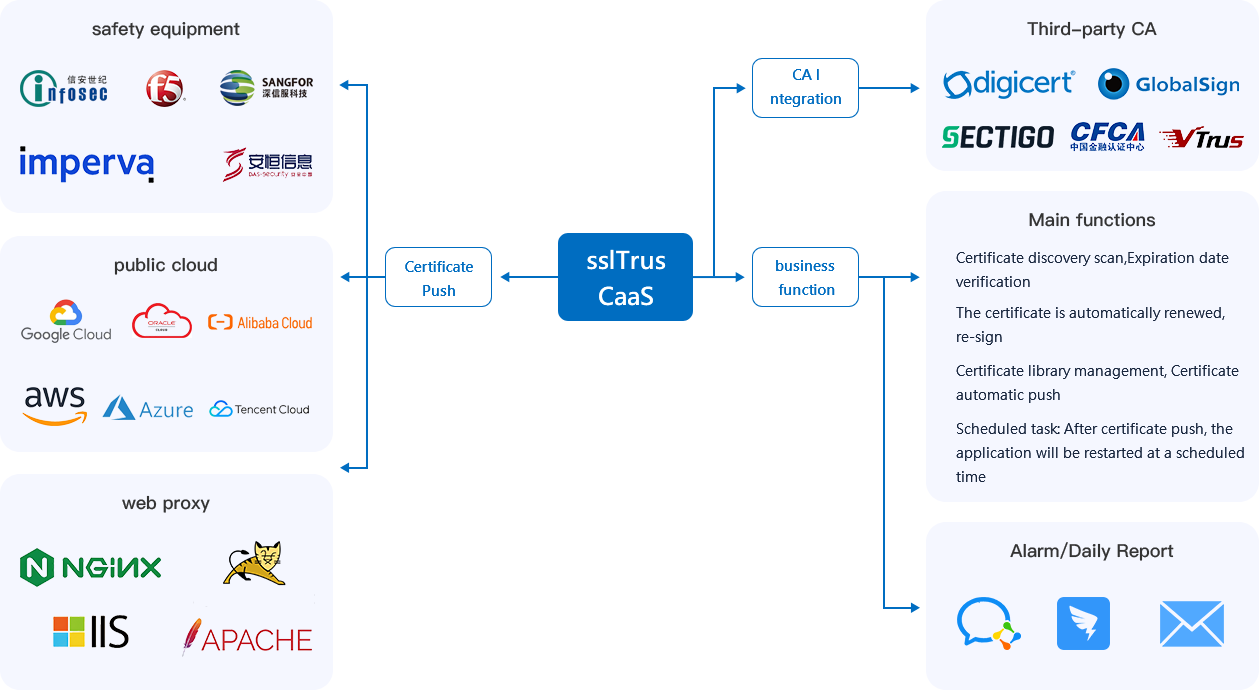
Một sản phẩm 'chứng chỉ như một dịch vụ' dành cho người dùng có khối lượng thấp. Nó tự động xử lý vòng đời chứng chỉ SSL/TLS—yêu cầu, gia hạn, triển khai, giám sát—thông qua đăng ký.
Có. Triển khai Agent nhẹ của chúng tôi trên máy chủ mạng nội bộ. Nó kết nối an toàn với đám mây, nhận lệnh và triển khai chứng chỉ tự động.
Nền tảng chủ động giám sát thời hạn, tự động gia hạn với CA và triển khai chứng chỉ mới theo các chính sách đặt trước của bạn—mà không cần sự can thiệp của con người.
Các loại chính thống bao gồm DV và OV. Kiểm tra trang sản phẩm để biết các thương hiệu được hỗ trợ; chúng tôi liên tục cập nhật.
Không. Nó cực kỳ nhẹ, chạy với đặc quyền tối thiểu và giao tiếp qua các kênh mã hóa—không có rủi ro bổ sung.
Chắc chắn rồi. Thêm máy chủ và tên miền trong một bảng điều khiển, đặt chính sách thống nhất để gia hạn/triển khai hàng loạt—quản lý hiệu quả một cửa.
Bảng điều khiển hiển thị tính hợp lệ, thời gian đếm ngược hết hạn, nhà phát hành, v.v. Cảnh báo (email/SMS) thông báo cho bạn về thời hạn sắp tới hoặc cấu hình không an toàn.
Không. Thêm máy chủ/tên miền của bạn, nhập chứng chỉ hiện có hoặc yêu cầu chứng chỉ mới—sau đó tự động hóa sẽ tiếp quản. Đơn giản.
Nó hỗ trợ cấu hình Nginx/Apache/IIS tiêu chuẩn. Đối với thiết lập tùy chỉnh, bạn có thể xác định lệnh/tập lệnh sau triển khai trong bảng điều khiển.
Đăng ký linh hoạt dựa trên số lượng chứng chỉ hoặc máy chủ. Chọn gói phù hợp với quy mô của bạn—không phải trả cho các tính năng không sử dụng. Xem trang giá của chúng tôi để biết chi tiết.
Khách hàng tại Trung Quốc có thể xem khả năng sản phẩm trên trang sslTrus China CaaS. Để mua địa phương, hướng dẫn triển khai và hỗ trợ kỹ thuật, truy cập dịch vụ SSL CaaS của Racent.