ใบรับรอง SSL
ปรับใช้ใบรับรอง SSL เพื่อเปิดใช้งานการเข้ารหัส HTTPS ของเว็บไซต์ การตรวจสอบตัวตนที่เชื่อถือได้ และป้องกันการรั่วไหลหรือการปลอมแปลงข้อมูลระหว่างการส่งผ่าน
รับใบรับรอง SSL →
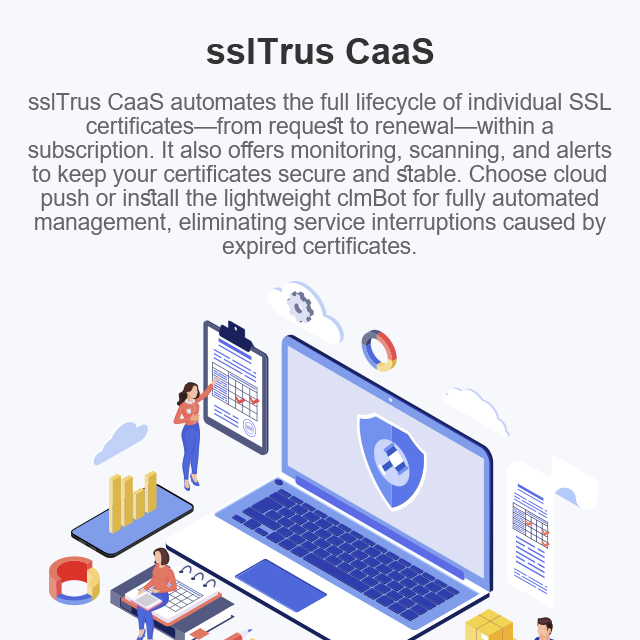

เหมาะกับงานที่มีปริมาณน้อย ไม่จำเป็นต้องใช้แพลตฟอร์มขนาดใหญ่ รับบริการจัดการวงจรชีวิตใบรับรองแบบมืออาชีพด้วยค่าใช้จ่ายเริ่มต้นต่ำจากการสมัครสมาชิก

ระบบจะทำการขอ ต่ออายุ ตรวจสอบ และปรับใช้ใบรับรองอัตโนมัติภายในแพ็กเกจสมาชิก ไม่ต้องดำเนินการด้วยมือ และไม่มีความเสี่ยงจากการหมดอายุทำให้ระบบขัดข้อง

เลือกการส่งข้อมูลบนคลาวด์หรือตัวเอเจนต์ขนาดเล็ก ให้เข้ากับนโยบายเครือข่ายและความปลอดภัย รองรับโฮสต์คลาวด์และเซิร์ฟเวอร์ในองค์กร

แดชบอร์ดรวมสำหรับตรวจสอบสถานะ การสแกนวันหมดอายุ และการตรวจสอบการปฏิบัติตามกฎระเบียบ ควบคุมทุกอย่างด้วยการมองเพียงครั้งเดียว
ไม่ว่าเซิร์ฟเวอร์ของคุณจะอยู่บนคลาวด์สาธารณะ คลาวด์ส่วนตัว หรืออินทราเน็ตที่แยกออกมา เรามีช่องทางความปลอดภัย 2 ชนิด คือ Agent และ SDG เพื่อรับประกันว่าคีย์ส่วนตัวจะไม่ออกจากเซิร์ฟเวอร์ และส่งมอบการปรับใช้อัตโนมัติที่ปลอดภัยในระยะสุดท้าย
Agent เป็นไคลเอนต์น้ำหนักเบาที่ติดตั้งบนเซิร์ฟเวอร์ของคุณ รับคำสั่งจากระบบคลาวด์ และดำเนินการดาวน์โหลด เก็บรักษาใบรับรอง อัปเดตการตั้งค่าเว็บเซิร์ฟเวอร์ และโหลดบริการใหม่โดยอัตโนมัติ ใช้ทรัพยากรระบบน้อยมาก ทำงานด้วยสิทธิ์ขั้นต่ำ และไม่เปิดเผยเซิร์ฟเวอร์ต่อเครือข่ายสาธารณะปรับใช้ใบรับรอง CaaS ด้วย clmBot
เซิร์ฟเวอร์เดียวหรือการปรับใช้ขนาดเล็กที่มีการเชื่อมต่อเครือข่ายขาออก
SDG เป็นโหนดพร็อกซีขอบสำหรับสภาพแวดล้อมอินทราเน็ตที่แยกออกอย่างเข้มงวด ทำหน้าที่เป็นสะพานความปลอดภัยเพียงแห่งเดียวระหว่างคลาวด์และกลุ่มเซิร์ฟเวอร์ภายใน ด้วยพอร์ตขาออกเพียงหนึ่งพอร์ต สามารถส่งต่อข้อมูลการรับส่งใบรับรองสำหรับกลุ่มเซิร์ฟเวอร์อินทราเน็ตได้แบบรวมศูนย์ ไม่จำเป็นต้องเชื่อมต่ออินเทอร์เน็ตโดยตรง ทำให้พื้นที่เสี่ยงต่อการโจมตีลดลงอย่างมาก
กลุ่มเซิร์ฟเวอร์หลายเครื่องบนอินทราเน็ต ที่มีข้อกำหนดความปลอดภัยและการปฏิบัติตามกฎระเบียบสูง
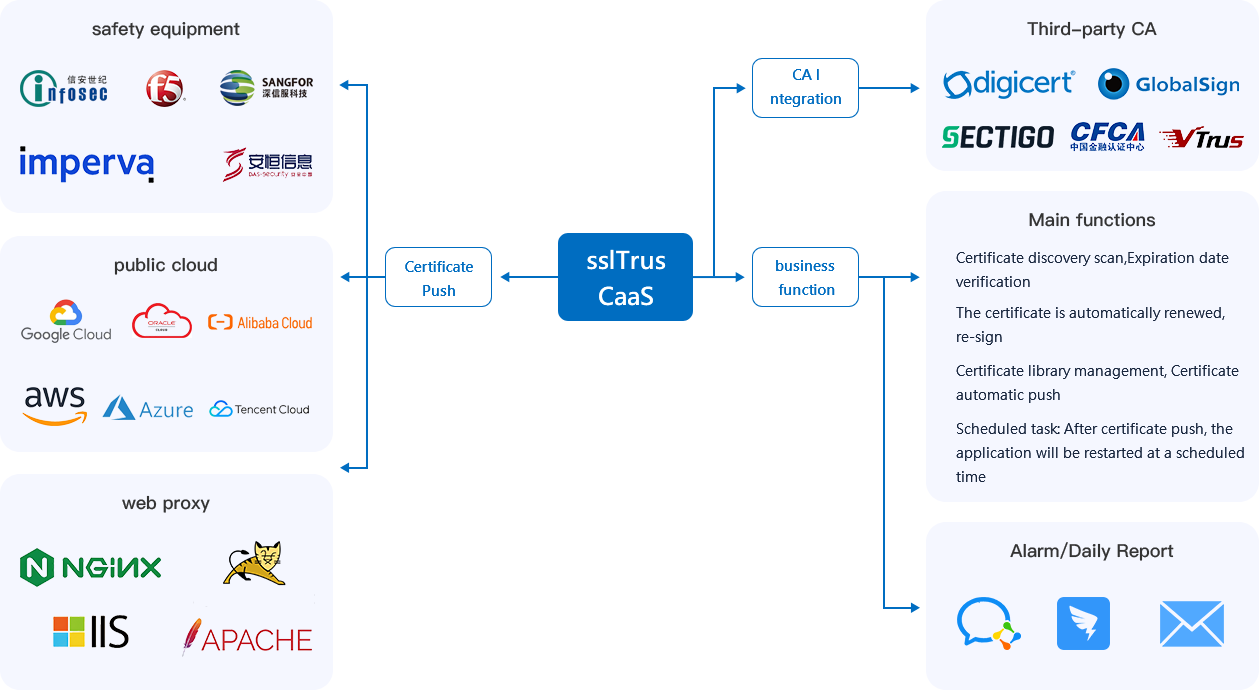
ผลิตภัณฑ์ 'ใบรับรองเป็นบริการ' สำหรับผู้ใช้ปริมาณน้อย จัดการวงจรชีวิตใบรับรอง SSL/TLS อัตโนมัติ—การขอ การต่ออายุ การปรับใช้ การตรวจสอบ—ผ่านการสมัครสมาชิก
ได้ ปรับใช้ Agent น้ำหนักเบาของเราบนเซิร์ฟเวอร์อินทราเน็ต มันเชื่อมต่ออย่างปลอดภัยกับคลาวด์ รับคำสั่งและปรับใช้ใบรับรองอัตโนมัติ
แพลตฟอร์มตรวจสอบการหมดอายุเชิงรุก ต่ออายุอัตโนมัติกับ CA และปรับใช้ใบรับรองใหม่ตามนโยบายที่ตั้งไว้ล่วงหน้าของคุณ—โดยไม่ต้องมีการแทรกแซงของมนุษย์
ประเภทหลักรวมถึง DV และ OV ตรวจสอบหน้าผลิตภัณฑ์สำหรับแบรนด์ที่รองรับ เราอัปเดตอย่างต่อเนื่อง
ไม่ มันมีน้ำหนักเบามาก ทำงานด้วยสิทธิ์ขั้นต่ำและสื่อสารผ่านช่องทางเข้ารหัส—ไม่มีความเสี่ยงเพิ่มเติม
แน่นอน เพิ่มเซิร์ฟเวอร์และโดเมนในคอนโซลเดียว ตั้งค่านโยบายแบบรวมสำหรับการต่ออายุ/ปรับใช้เป็นชุด—การจัดการที่มีประสิทธิภาพในที่เดียว
แดชบอร์ดแสดงความถูกต้อง การนับถอยหลังหมดอายุ ผู้ออก ฯลฯ การแจ้งเตือน (อีเมล/SMS) แจ้งให้คุณทราบเกี่ยวกับการหมดอายุที่ใกล้จะถึงหรือการกำหนดค่าที่ไม่ปลอดภัย
ไม่ เพิ่มเซิร์ฟเวอร์/โดเมนของคุณ นำเข้าใบรับรองที่มีอยู่หรือขอใบรับรองใหม่—จากนั้นระบบอัตโนมัติจะทำงาน ง่าย
รองรับการกำหนดค่า Nginx/Apache/IIS มาตรฐาน สำหรับการตั้งค่าแบบกำหนดเอง คุณสามารถกำหนดคำสั่ง/สคริปต์หลังการปรับใช้ในคอนโซล
การสมัครสมาชิกที่ยืดหยุ่นตามจำนวนใบรับรองหรือเซิร์ฟเวอร์ เลือกแผนที่เหมาะกับขนาดของคุณ—ไม่ต้องจ่ายสำหรับคุณสมบัติที่ไม่ได้ใช้ ดูหน้าราคาของเราเพื่อดูรายละเอียด
ลูกค้าในประเทศจีนสามารถตรวจสอบความสามารถของผลิตภัณฑ์ได้ที่หน้า sslTrus China CaaS สำหรับการซื้อท้องถิ่น คำแนะนำการปรับใช้และการสนับสนุนทางเทคนิค โปรดดูบริการ SSL CaaS ของ Racent