SSL証明書
SSL証明書を導入するとウェブサイトがHTTPSで暗号化され、通信時の情報漏洩や改ざんを防止し、信頼できる本人確認を実現します。
SSL証明書を取得する →
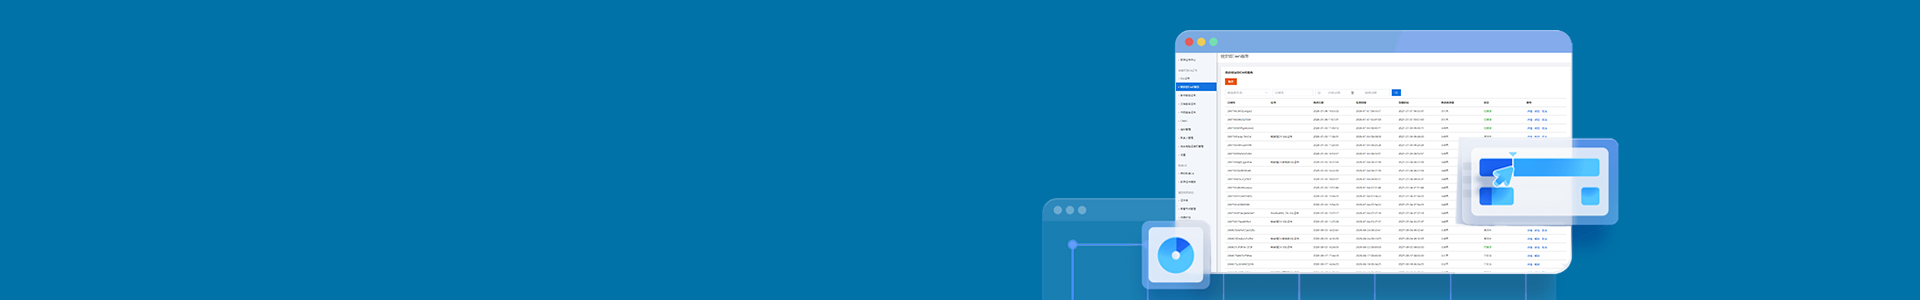

処理量が少ない用途に適し、大掛かりなプラットフォームは不要です。低コストの契約で証明書のライフサイクル全体を専門的に管理します。

契約範囲内で証明書の申請・更新・検証・再デプロイを自動実行。手作業は一切不要、期限切れによるサービス停止を防ぎます。

クラウド送信または軽量エージェントを選択し、あらゆるネットワーク・セキュリティポリシーに対応。クラウドホストやオンプレサーバーなどに対応します。

統合ダッシュボードから証明書状態、期限スキャン、コンプライアンスチェックを確認し、一目で全体を管理可能です。
サーバーがパブリッククラウド、プライベートクラウド、隔離されたイントラネットのいずれにあっても、AgentとSDGの2種類の安全な通信経路をご提供し、秘密鍵がサーバー外に流出しないことを保証し、ラストマイルの安全な自動配信を実現します。
Agentはサーバー上に導入する軽量クライアントです。クラウド側からの指令を受け取り、証明書のダウンロード・保存、Webサーバー設定更新、サービスリロードを自動実行します。システムリソースの消費量が極めて少なく、最小権限で動作し、サーバーを公開ネットワークに露出させません。clmBotでCaaS証明書を導入。
送信ネットワークアクセスのある単一サーバーまたは小規模環境
SDGは厳格に隔離されたイントラネット環境向けのエッジプロキシノードで、クラウドと内部サーバークラスターの唯一の安全な通信橋となります。1つの送信ポートだけで、複数のイントラネットサーバーの証明書通信を一括代理します。各サーバーが直接公衆回線に接続する必要がなく、攻撃対象領域を大幅に削減します。
高いセキュリティ・コンプライアンス要件を持つ複数サーバーのイントラネットクラスター
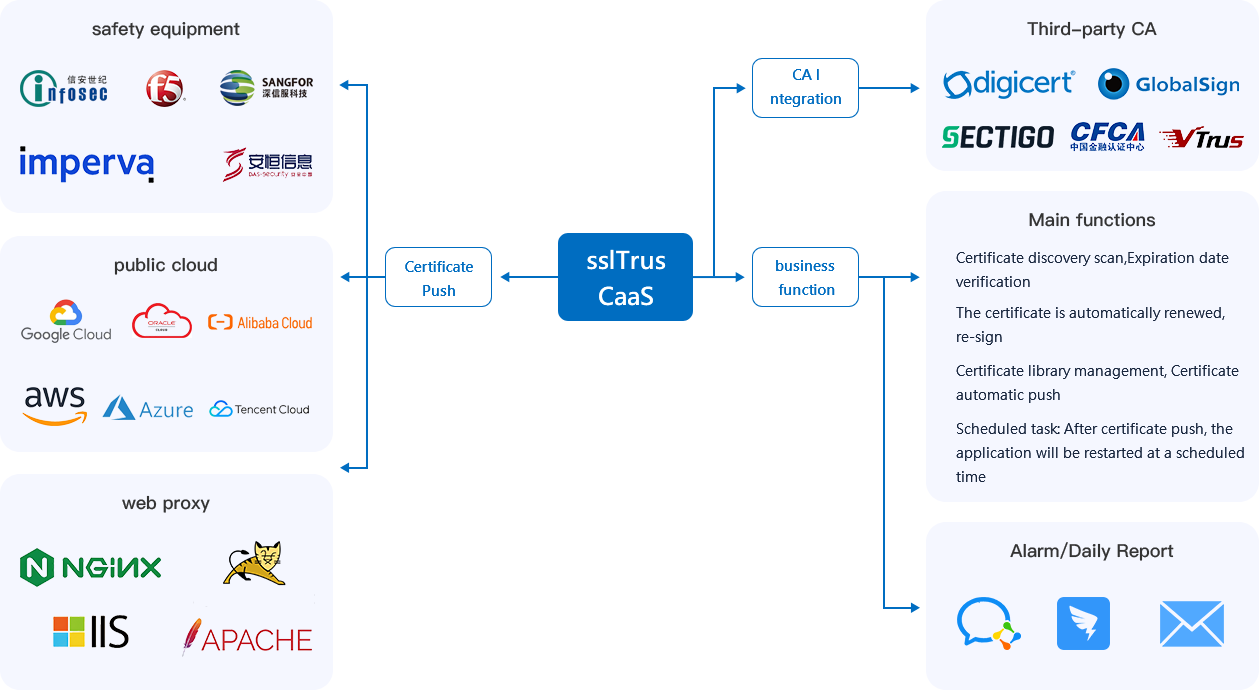
小規模利用者向けの「証明書アズアサービス」製品です。定額購読型でSSL/TLS証明書の申請、更新、導入、監視といったライフサイクル業務を全て自動処理します。
利用可能です。内部サーバーに軽量エージェントを導入するだけで、クラウドと暗号化通信で安全に連携し、指示を受信して証明書を自動導入します。
プラットフォームが証明書有効期限を事前監視し、CAに自動更新申請を送信し、事前設定したルールに基づき新しい証明書を配備します。人的作業は一切不要です。
DV、OVといった主流の証明書に対応しています。対応ブランドについては製品ページをご確認ください。随時アップデートを実施しています。
影響はありません。非常に軽量なプログラムで最小権限で実行され、暗号化経路で通信を行うため、追加のセキュリティリスクは発生しません。
完全に対応しています。単一の管理コンソールにサーバー・ドメインを登録し、一括更新・一括導入の統一ルールを設定することで、効率的なワンストップ管理が実現できます。
管理ダッシュボードに証明書の有効期間、期限までの残り日数、発行機関などの情報が表示されます。メール・SMSによるアラートで、期限間近や不正な設定を事前通知します。
複雑ではありません。サーバーとドメインを登録し、既存証明書を読み込むか新規証明書を申請するだけで、以降は自動化システムが全工程を代行します。操作は簡単です。
Nginx、Apache、IISの標準設定にネイティブ対応しています。特殊な独自環境の場合は、管理画面に導入後実行するコマンドやスクリプトを登録可能です。
証明書数またはサーバー数に応じた柔軟な定額プランをご用意しています。業務規模に合わせたプランを選択でき、未使用機能に費用が発生することはありません。詳細は料金ページをご確認ください。
中国のお客様はsslTrus中国CaaSページで製品機能をご確認いただけます。現地購入、導入ガイダンス、技術サポートについてはRacentのSSL CaaSサービスをご利用ください。